 Ελληνικά
 English
Αμαλιάδα
Επτανήσου 67 & Καραϊσκάκη

Συμπληρώστε τη φόρμα και η ομάδα μας θα σας καθοδηγήσει στο κατάλληλο πρόγραμμα κατάρτισης ή πιστοποίησης.
Εξειδικευτείτε στη στρατηγική διαχείριση και τη συνεχή βελτίωση κινδύνων ασφάλειας πληροφοριών
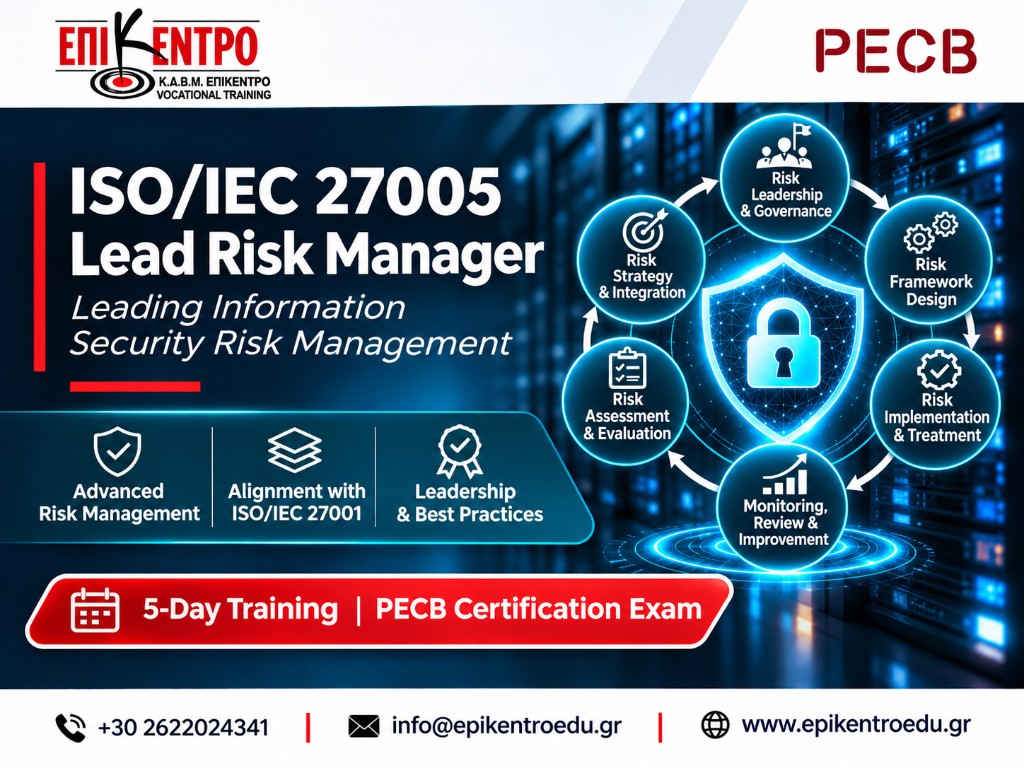
Το Κ.Δ.Β.Μ. ΕΠΙΚΕΝΤΡΟ VOCATIONAL TRAINING, πιστοποιημένο ΚΔΒΜ από τον Εθνικό Οργανισμό Πιστοποίησης Προσόντων και Επαγγελματικού Προσανατολισμού (ΕΟΠΠΕΠ) και το Υπουργείο Παιδείας, Θρησκευμάτων και Αθλητισμού (κωδικός πιστοποίησης: 2000540), σε συνεργασία με την PECB (δείτε εδώ τη συμφωνία συνεργασίας), υλοποιεί το εκπαιδευτικό πρόγραμμα ISO/IEC 27005 Lead Risk Manager.
Το εκπαιδευτικό πρόγραμμα παρουσιάζει ένα ολοκληρωμένο πλαίσιο διαχείρισης κινδύνων ασφάλειας πληροφοριών, βασισμένο στις κατευθυντήριες οδηγίες του ISO/IEC 27005 και σε συνδυασμό με τις γενικές αρχές του ISO/IEC 27001.
Παράλληλα, οι συμμετέχοντες αποκτούν ουσιαστική γνώση αναγνωρισμένων μεθοδολογιών και πλαισίων αξιολόγησης κινδύνων, όπως τα OCTAVE, EBIOS, MEHARI, CRAMM, NIST και Harmonized TRA, διευρύνοντας τις δυνατότητές τους στην επιλογή και εφαρμογή κατάλληλων προσεγγίσεων διαχείρισης κινδύνων.
Η πιστοποίηση PECB Certified ISO/IEC 27005 Lead Risk Manager επιβεβαιώνει ότι ο κάτοχός της διαθέτει τις απαραίτητες γνώσεις και δεξιότητες για την αποτελεσματική εφαρμογή των διαδικασιών διαχείρισης κινδύνων ασφάλειας πληροφοριών, καθώς και για την υποστήριξη οργανισμών στη διατήρηση και τη συνεχή βελτίωση των αντίστοιχων προγραμμάτων.
Με την ολοκλήρωση του προγράμματος ακολουθούν εξετάσεις πιστοποίησης. Οι επιτυχόντες μπορούν να υποβάλουν αίτηση για την απόκτηση του πιστοποιητικού «PECB Certified ISO/IEC 27005 Lead Risk Manager».
Το πρόγραμμα απευθύνεται σε:
Με την επιτυχή ολοκλήρωση του προγράμματος, οι συμμετέχοντες θα είναι σε θέση να:
Η εκπαιδευτική διαδικασία συνδυάζει τη θεωρητική κατάρτιση με την πρακτική εφαρμογή διεθνών βέλτιστων πρακτικών διαχείρισης κινδύνων, προετοιμάζοντας τους συμμετέχοντες για την αντιμετώπιση πραγματικών επαγγελματικών καταστάσεων.
Συγκεκριμένα, περιλαμβάνει:
Για τη συμμετοχή στο πρόγραμμα απαιτείται βασική κατανόηση του προτύπου ISO/IEC 27005, καθώς και ολοκληρωμένη γνώση των αρχών διαχείρισης κινδύνων και των θεμάτων που σχετίζονται με την ασφάλεια πληροφοριών.
τηλ. επικοινωνίας: 2622024341
email: info@epikentroedu.gr
Επικοινωνήστε μαζί μας σε οποιοδήποτε από τα παραρτήματά μας.
Επτανήσου 67 & Καραϊσκάκη
Πλατεία Ηρώων
Δούνια 1




Σεβόμαστε την ιδιωτικότητά σας
Χρησιμοποιούμε cookies για να σας προσφέρουμε την καλύτερη δυνατή εμπειρία στον ιστότοπό μας. Μπορείτε να μάθετε περισσότερα για τα cookies που χρησιμοποιούμε ή να τα απενεργοποιήσετε στις ρυθμίσεις. Πολιτική cookie.
Χρησιμοποιούμε cookies για τη λειτουργία του site και, με τη συγκατάθεσή σας, για στατιστικά. Πολιτική Απορρήτου
Τα απαραίτητα cookies είναι απολύτως απαραίτητα για τη σωστή λειτουργία του ιστότοπου. Αυτή η κατηγορία περιλαμβάνει μόνο cookie που διασφαλίζουν βασικές λειτουργίες και δυνατότητες ασφάλειας του ιστότοπου. Αυτά τα cookies δεν αποθηκεύουν προσωπικά στοιχεία.
Χρησιμοποιούνται για ανώνυμα στατιστικά επισκεψιμότητας μέσω Google Analytics. Απαιτείται η συγκατάθεσή σας.